
Côte d'Ivoire/ Hameçonnage : plus de 400 agences de voyage piégées, les leçons d'une cyberattaque à plus de 8 milliards FCFA
La transformation numérique offre aux entreprises de nouvelles opportunités de développement, mais elle élargit également le champ d'action des cybercriminels.
À mesure que les services se dématérialisent, les attaques deviennent plus sophistiquées et misent de moins en moins sur le piratage technique que sur la manipulation psychologique des victimes. L'affaire récemment mise au jour dans le secteur du voyage en est une illustration.
Une importante entreprise spécialisée dans les solutions technologiques de voyage et de billetterie a découvert que sa plateforme en ligne faisait l'objet d'une imitation presque parfaite. Derrière cette copie frauduleuse se cachait un réseau organisé dont l'objectif était de tromper des agences de voyage afin de récupérer leurs identifiants de connexion.
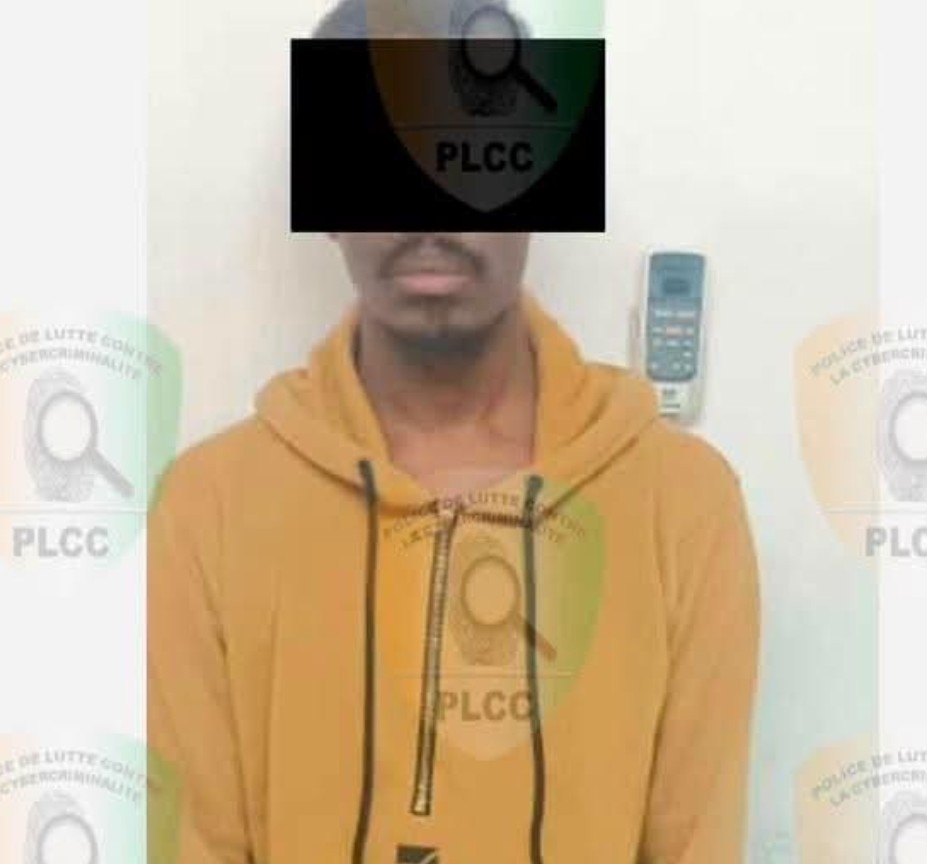
L'enquête ouverte à la suite de cette découverte a permis l'interpellation d'un suspect identifié sous les initiales T.K.D.. Après avoir contesté les faits, celui-ci a finalement reconnu son implication au regard des éléments réunis par les enquêteurs.
Le mode opératoire révèle un niveau de préparation important. Les fraudeurs adressaient des courriels se présentant comme des messages officiels à destination d'agences de voyage et de billetterie. Les destinataires étaient invités à effectuer une prétendue mise à jour de leurs informations via un lien les redirigeant vers un faux site internet reproduisant fidèlement l'interface de la plateforme originale.
En renseignant leurs identifiants sur cette fausse plateforme, les victimes transmettaient sans le savoir les clés d'accès à leurs espaces professionnels. Les auteurs de la fraude pouvaient alors se connecter aux plateformes officielles et procéder à l'émission illicite de billets d'avion.
Selon les éléments de l'enquête, plus de 400 agences de voyage, réparties dans plusieurs pays, auraient été touchées par cette opération. Le préjudice est évalué à 8 088 874 874 francs CFA, témoignant de l'ampleur financière de cette cyberattaque.
Le principal suspect a été déféré devant le parquet pour des faits d'utilisation frauduleuse d'éléments d'identification d'une personne morale, de vol de données et d'accès frauduleux à un système d'information. Un second individu, identifié sous les initiales K.S.I., est activement recherché.
Quand la confiance devient la principale cible
Au-delà du montant du préjudice, cette affaire illustre une évolution majeure de la cybercriminalité. Les attaques ne visent plus uniquement les systèmes informatiques. Elles ciblent désormais la confiance que les utilisateurs accordent aux outils numériques qu'ils utilisent quotidiennement.
Le faux site internet n'avait pas vocation à contourner des protections informatiques complexes. Il cherchait avant tout à convaincre les utilisateurs qu'ils se trouvaient sur une plateforme authentique. Cette technique, connue sous le nom de phishing ou hameçonnage, figure aujourd'hui parmi les méthodes les plus utilisées par les réseaux de cybercriminalité dans le monde.
Elle repose sur un principe simple : amener la victime à remettre elle-même ses informations confidentielles en lui faisant croire qu'elle échange avec un interlocuteur légitime.
Les entreprises africaines face à un défi croissant
L'enseignement de cette affaire dépasse largement le secteur du transport aérien.
Partout en Afrique, les entreprises accélèrent leur transition numérique. Les banques, compagnies d'assurance, administrations, établissements de santé, commerces, plateformes de paiement et PME multiplient les services en ligne afin de gagner en efficacité et de répondre aux nouvelles attentes des usagers.
Cette modernisation constitue un progrès indéniable. Mais elle attire également des réseaux criminels capables d'exploiter la moindre faille, non seulement dans les systèmes informatiques, mais aussi dans les habitudes des utilisateurs.
Un simple clic sur un lien frauduleux, une adresse électronique insuffisamment vérifiée ou un formulaire rempli sans précaution peuvent désormais ouvrir la voie à des pertes financières considérables et à une atteinte durable à la réputation d'une entreprise.
La sensibilisation doit devenir une priorité
La cybersécurité ne relève plus uniquement des spécialistes de l'informatique. Elle concerne chaque collaborateur amené à utiliser une messagerie électronique, une plateforme professionnelle ou un outil connecté.
Former régulièrement les employés, apprendre à reconnaître les tentatives de phishing, vérifier systématiquement les adresses internet avant de saisir des identifiants, renforcer les procédures de validation et généraliser l'authentification à plusieurs facteurs constituent aujourd'hui des réflexes indispensables.
Au regard de la multiplication des attaques de ce type, les experts en cybersécurité, les établissements d'enseignement, les organisations professionnelles et les pouvoirs publics gagneraient à intensifier les campagnes de sensibilisation auprès des entreprises comme du grand public.
Car dans l'univers numérique, la technologie seule ne suffit plus. La première ligne de défense reste l'humain. Plus les utilisateurs seront informés des méthodes employées par les cybercriminels, plus il sera difficile pour ces derniers de transformer la confiance en instrument de fraude.
À tous ceux qui nous lisent et nous soutiennent : merci du fond du cœur.
Pour ne rien manquer, suivez notre chaîne WhatsApp et recevez l'info directement sur votre téléphone.
Pour toute information ou suggestion, veuillez nous contacter à l'adresse suivante : inforedaction0758231116@gmail.com


0 Commentaire(s)
Aucun commentaire pour le moment.